VPN电脑版的原理、区别与实际操作指南 | 2026 更新
一份关于 vpn电脑版 的全面解读:定义、原理、与代理的区别,结合中文学术综述与2026年的实际操作要点,帮助你在 Windows/Mac 上正确选择与配置。
VPN电脑版的稳定性往往来自细节而不是口号。对比代理,它们在同一台机器上同样需要穿越多层协议栈,但只有电脑版 VPN 的客户端把加密隧道、混淆方式和支付选项组合成可控的“可用性包”,这一步往往决定你在晚高峰时还能不能连上节点。许多常见问题其实来自认证与混淆参数的错配,而不是网络阻塞本身。 具体到实现,这意味着你要关注协议列表、是否支持支付宝/微信支付,以及在同一时间段的连接稳定性。
这篇文章把你从“VPN 只是加密隧道”的误解拉回现实。你将看到电脑端的实现差异如何直接影响日常使用的体验:从协议优先级、混淆开关、到长周期套餐的月费折算,以及晚高峰下的带宽可用性。基于公开文档与2024–2025年的用户反馈,我梳理出实际操作中的关键点,帮助你在桌面上选择更稳的 VPN。 本文给出可核对的参数与取舍,不依赖模糊结论。
VPN电脑版与代理之间的实质差异对比
| 项目 | 作用对象 | 加密/隐私 | 路由方式 | 适用场景 | 备注 |
|---|---|---|---|---|---|
| VPN电脑版 | 全局设备级加密 | 是 | 全局路由 | 需要隐私和稳定连接 | 常驻后台 |
| 代理 | 应用级/浏览器级 | 否(可选加密插件) | 仅特定应用 | 需要绕过区域限制 | 层级较高 |
| 数据覆盖范围 | 系统层 vs 应用层 | 全局覆盖 | 局部覆盖 | 全局需求时选 VPN | |
| 连接成本 | 资源占用 | 中等 | 较低 | 电量/带宽敏感设备 |
数据整理于 2026 年 11 月,以官方最新信息为准。
VPN电脑版究竟是什么以及它与代理之间的实质差异
VPN电脑版指在 Windows、macOS 等桌面系统上运行的 VPN 客户端软件,与浏览器代理的范围不同。它把系统层的流量全部转发到 VPN 服务器,通过加密隧道保护数据在传输过程中的隐私。代理通常只在应用层转发请求,浏览器发送的请求经过代理就好,其他应用仍直连网络。这两个技术在场景和覆盖面上有本质差异。
- 定义与覆盖范围
- VPN电脑版的核心是一个独立的客户端程序,它会在系统级别创建一个加密通道,覆盖来自所有应用的流量。结果是你在桌面上的所有应用都被保护,除了明确排除的本地流量也会走隧道。这个特性对日常使用非常关键。
- 浏览器代理则只对浏览器发出的请求有效。若你在浏览器外部的应用访问网络,它们并不会自动经过代理,因此隐私保护和流量覆盖率都明显弱于 VPN。
- 核心差异:路由与层级
- VPN电脑版将系统级流量通过加密隧道路由至 VPN 服务器,覆盖应用层和系统层。你可以把它理解为给整台机器装上一个加密的公路,所有进出的数据都走这条公路。
- 代理仅在应用层转发请求,通常只改变 IP 地址和部分头信息。它不对底层网络栈的流量加密,也不保护 DNS 请求,不能防止本地应用直接暴露数据。
- 常用协议对比
- OpenVPN:成熟稳健,配置丰富,穿透性强。桌面端常见的实现是基于 TLS 的加密,是很多企业级 VPN 的基础选项。部署时较灵活,但可能需要手动调优以提升稳定性。
- WireGuard:轻量高效,内核级实现,性能通常领先。桌面端部署简单,启动和切换速度更快,越发成为新审美。需要注意配置的密钥轮换和允许的 IP 范围。
- IKEv2:快速稳定,移动端和桌面端都表现良好。对网络切换<- 例如从 Wi‑Fi 切到蜂窝网络的恢复能力强,适合经常在不同网络间跳转的场景。桌面端常作为替代或补充方案使用。
- 安全考量
- DNS 泄露防护:VPN 应用通常提供 DNS 洗牌或 DNS 加密选项,确保 DNS 请求也走加密路径。很多浏览器代理无法避免 DNS 泄露,留给第三方规则和浏览器设置来处理。
- 日志与隐私:不同厂商的策略不同。一些提供“无日志”承诺,但实际执行要看隐私政策与合规框架。
- 加密强度与混淆:桌面端的混淆方法有利于绕过网络限流或识别封锁。混淆开启与否、以及实现方式各厂商不同,影响在高防网络下的可用性。
- 支付与可用性
- 支持支付渠道方面,银联、支付宝、微信支付在不同地区的可用性存在差异。具体到 2026 年的桌面端产品,若你在中国大陆地区购买,部分品牌会列出支付宝/微信支付选项;有的则仅支持信用卡或 PayPal。
- 长期套餐与退款天数也是公开信息点。常见做法是按月、按年计费,退款窗口通常在 7–30 天之间,具体以厂商页面为准。
研究与跨源信息综合来看,vpn电脑版的关键在于它的系统级覆盖和协议实现对稳定性、隐私与体验的直接影响。代理在浏览器内协助匿名与快速加速方面有用,但无法提供与 VPN 相同的全局保护强度。需要按场景选型时,优先关注以下要点:覆盖范围、所选协议的实现与性能、DNS 洗牌能力、日志策略、以及你实际愿意接受的支付方式与退款条款。
引用来源与对照说明:关于代理与 VPN 的基础区分,以及常见协议的定位,可参照行业对比与厂商文档中的核心定义。为方便核验,相关对比请参阅 [AWS 的代理与 VPN 区别对比] 与 [Fortinet 的代理 vs VPN] 的要点描述。 你若想把这两类工具的差异可视化,可以阅读这两份权威介绍的要点。 VPN 将系统级流量通过加密隧道路由至服务器,覆盖应用层和系统层;代理仅在应用层转发请求。 电脑如何翻墙:实用指南与边界分析
参考来源的对照文本可见以下链接的描述:
- 代理与VPN的核心差异与工作原理定义 [AWS 对比]
- 代理 vs VPN 的功能边界与加密特性 [Fortinet 条目]
VPN电脑版的工作原理从哪几条线索可以落地理解
答对了,落地理解就三条线索。端到端加密是底色,隧道出口决定路由和解密点,DNS 行为直接影响本地泄露的风险。再加上混淆与端口绕过在特定场景的必要性,以及桌面端在 Windows 与 macOS 上的实现差异。下面把这几条线索拆成可落地的要点,便于你在日常选型和排错时快速对照。
端到端加密:本地加密进入隧道
在VPN的工作流里,流量先在本地客户端被加密,然后进入加密隧道。这一步的核心是保证出现在本机到VPN服务器之间的传输不可被窃听或篡改。你需要关注两点:所选择的加密协议(如 OpenVPN、WireGuard、IKEv2 等)以及加密参数的强度(对称密钥长度、握手算法等)。从公开文档看,现代实现偏向轻量而安全的型号,WireGuard 在多平台上的实现被广泛认为具有良好的性能与安全性平衡。
在2026年的主流实现中,端到端加密成为性能与隐私的核心权衡点。
隧道出口:数据到达服务器后再出网
流量经过加密隧道抵达VPN服务器后,服务器端进行解密并按目的地进行转发。这意味着“你在网络上的可见路径”实质上变成了 VPN 节点到目标服务器的两段式走线。关注点包括服务器端的解密处理能力、转发链路的带宽以及服务器所在地区对延迟的影响。行业资料显示,若VPN提供商在高峰期把出口节点放在高拥塞区域,整体体验会明显下降。因此,选择时要看服务器分布、出口带宽和对特定应用(如视频、对等下载)的优化策略。
数据在服务器端解密并再转发,是VPN能实现跨区域访问的关键环节。 手机 VPN 共享给电脑:2026 最新原理与工作机制
DNS 行为:本地泄露风险的拦截点
DNS解析是否走 VPN 服务器,直接关系到是否暴露真实地理位置和网络查询。若DNS走本地解析,可能导致 DNS 泄露,暴露你实际的访问目标。对比安全导向的实现,推荐开启“所有 DNS 通过 VPN 服务器解析”的模式,确保无论应用还是操作系统的DNS查询都在隧道内完成。这一设置的可用性,经常在不同桌面客户端的选项中呈现差异,实际可控性取决于你选择的协议栈和客户端实现。
DNS走VPN服务器是防止本地DNS泄露的第一道防线。
混淆与端口绕过:对抗网络限制的可控开关
在校园网、公司防火墙或某些国家网络中,VPN 端口和协议可能被阻断。此时需要手动开启混淆功能,或切换到难以识别的端口(如常见端口 443/80 的混淆流量),以避免被阻断。不同客户端对混淆的实现存在差异,某些场景下需要开启“混淳/混淆”选项并选择合适的传输协议组合才能稳定使用。
混淆是对抗网络限制的实战工具,开关的可用性直接影响稳定性。
跨平台一致性:桌面端在 Windows 与 macOS 的实现差异
桌面端协议在 Windows 与 macOS 的实现并非完全一样。Win32 与 CFNetwork/NetworkExtension 等底层 API 的差异,会影响连接建立、握手速度、断线重连逻辑和 DNS 行为等细节。换句话说,同一个 VPN 配置,在两台桌面机器上体验可能不同。实际落地时,最好同时在 Windows 10/11 和 macOS 11 以上版本测试同一配置的稳定性和切换行为,必要时调整 verliert 的重连策略与 DNS 设置。
桌面端的实现差异,决定了同一配置在不同系统上的真实体验。
下一步怎么做 电脑版VPN怎么弄:2026 年实操指南与要点
- 选定一个你常用的桌面系统组合,记录三套具体配置:OpenVPN 与 WireGuard 两条线路的对比,确保都开启“通过 VPN 服务器解析 DNS”选项,并在两台设备上分别验证 DNS 查询是否仍显示 VPN 节点信息。
- 在你常用网络环境中试用混淆开关,记录开启前后的连接成功率和平均延迟,形成可落地的对比表。
- 关注你选定的VPN官网或发行说明中的“最新协议实现版本”和“出口节点分布更新日期”。把日期写进你的评估清单,避免使用落后的版本。
- 引用来源:如需要,可参考对比性资料中对代理与VPN在加密、DNS、混淆方面的描述。对照资料也会提示在不同网络下的表现差异。
引用提示:关于代理与 VPN 的区别及其工作原理,相关的公开对比与说明在多处公开资料中有一致论调,可作为背景对照。作为可核对的信息源,请参照公开的技术解说与厂商文档。
工作原理线索落地理解对比
| 项目 | 描述要点 | 核心原理 | 证据线索 | 操作要点 | 风险/限制 |
|---|---|---|---|---|---|
| 隧道概念 | 数据走加密隧道 | 加密通道 | VPN 协议 | 启动客户端 | 延迟/丢包可能 |
| 服务器中转 | 服务器充当中继 | 服务器IP变更 | 路由表变化 | 选择服务器 | 信任问题 |
| 加密强度 | 统一级别 | TLS/DTLS 等 | 加密等级 | 选择强加密 | 性能影响 |
| 路由策略 | 全局或分流 | 静态/动态路由 | 分流设置 | 设置分流规则 | 某些应用绕行 |
数据整理于 2026 年 11 月,以官方最新信息为准。
代理与 VPN 的区别在中文学术综述中如何落地
在中文学术综述里落地时,代理与 VPN 的核心功能要清晰区分。代理的目标是换 IP,保护范围通常仅限浏览器或应用层的流量。VPN 则把整台设备到 VPN 服务器的链路打上加密隧道,覆盖系统层面的流量。这个区分听起来简单,落到实际场景就显得重要。下面分成三个微观层面来展开。 mac翻墙:macOS 上的 VPN 原理、实现与实操对比 (2026 更新)
1. 代理的核心功能:换 IP,而非系统级保护
从定义上看,代理是一个中间人。它在你和目标网站之间转发请求,本质是替换外部可见的出口 IP。它并不自动保护你设备上所有应用的流量,也不对底层网络协议栈作保护。换句话说,代理擅长“给你一个新出厂的外部身份”,但对 DNS 泄露、系统级流量拦截等风险没有全局覆盖。研究通常把它视作“应用层网关”,用于特定应用场景的流量替换,而非整机加密。代理只是换 IP 的工具,无法给设备带来系统级的隐私保护。
2. VPN 的全链路保护:从设备到 VPN 服务器的加密隧道
VPN 的定位是为整台设备建立一条加密通道。流量在本地设备经过加密后进入 VPN 客户端,再通过隧道传输到 VPN 服务器,服务器再把解密后的流量转发到目标。这个过程不仅覆盖浏览器,而是覆盖邮件客户端、系统更新、背景服务等几乎所有网络行为。正因如此,VPN 的合规性、隐私保护和数据暴露问题,往往受国家/地区法规与运营商策略双重影响。VPN 提供系统级的加密保护,覆盖从应用到网络层的全量流量。
3. 性能与稳定性:协议、位置、带宽的三重作用
在实际落地中,性能并非天生就好。三项要素决定了体验:
- 协议选择:不同协议在加密强度和传输开销上取舍明显,A 与 B 协议在某些网络环境下的穿透力不同。
- 服务器位置:离你近的服务器通常带来更低的延迟和更高的吞吐,但地理分布广的网络也可能提供更好的绕过区域限制的能力。
- 带宽限制:某些商用 VPN 计划对单用户带宽有上限,晚高峰时段可能出现拥塞,影响流畅度。 综合来说,想要稳定的日常使用,需权衡所选协议、服务器分布及月度套餐的实际带宽承诺。协议与服务器位置直接决定日常流畅度,带宽限制则决定长期性负载承受力。
4. 合规与隐私:法规差异决定的使用边界
不同国家对 VPN 的监管强度不同。某些司法辖区允许个人使用 VPN 来保护隐私;其他地区则对 VPN 的跨境传输、支付渠道、服务商备案等提出严格要求。理解这些差异,是落地时必须的前置条件。实际操作中,合规性往往与支付方式、混淆技术、日志策略等因素交织。法规差异是落地时必须正视的现实。 在电脑上怎么进行翻墙:2026 更新的可核对路线
5. 实际操作要点:混淆与大流量场景的可用性
在日常使用里,是否需要开启混淆、是否能稳定支撑商用大流量场景,是常见的决策点。混淆有时用于绕过对 VPN 的检测,但也可能引入额外的连接开销和兼容性问题。对于需要高吞吐、低延迟的场景,选择具备清晰日志策略、明确退款条件、以及支持支付宝或微信等支付渠道的方案尤为重要。混淆不是必选项,稳定性往往来自于服务器池和协议优化。
研究与公开资料一致地指出,代理与 VPN 的根本区别在于覆盖范围与保护等级。代理换 IP 的作用在于改善可见性和部分匿名性,但无法对整机流量提供系统级保护。VPN 则以加密隧道实现全链路保护,这也是为什么在需要隐私和合规性要求较高的场景下,VPN 常被作为首选方案。落地时要把“换 IP”与“全链路保护”分清楚。
引用的公开资料显示,关于代理和 VPN 的核心区分在多处权威表述里一致,这为中文学术综述提供了清晰的逻辑线索。不同国家对 VPN 的监管差异、以及在高负载场景下的带宽与协议选择,都是评估时不可回避的维度。落地要结合法规与实际网路表现来判断使用场景。
VPN电脑版在实际使用中的协议选择指南
在实际使用中,协议选择直接决定稳定性和体验。答案很直接:在桌面环境里,WireGuard 常常在综合性能上胜出,OpenVPN 仍有兼容性优势,IKEv2 适合移动性强的场景,但桌面端要看场景来取舍。以下分三个微章落地。 笔记本梯子在2026年的最新实测与风控边界
1. OpenVPN 与 WireGuard 的性能对比
OpenVPN 的稳妥性来自广泛的跨平台支持和成熟的证书体系,但在同等硬件上,WireGuard 的带宽更高、启动更快、CPU 占用更低。对于日常办公和视频会议,WireGuard 通常带来更低的延迟和更稳定的吞吐。需要注意的是,开启混淆后端在某些网络环境下会牵涉额外的握手开销。Evidence points to WireGuard often delivering better performance in desktop scenarios while maintaining strong cryptographic guarantees, especially on newer CPUs.
我查阅的公开资料显示,在多数桌面配置中,WireGuard 能在相同带宽下实现更高的净吞吐,同时减少能耗和上下文切换带来的开销。OpenVPN 虽然在防火墙穿透方面更成熟,但它的加密和隧道封装在高并发时的开销较大。在实际场景里,WireGuard 的启动时间通常比 OpenVPN 快上数倍。对需要极致启动速度的工作流,WireGuard 的优势尤为明显。多数评测也强调 WireGuard 的 CPU 占用低于 OpenVPN 的情况。 相关对比在多家公开技术评测中被反复提及,底线是两者都能工作,但 WireGuard 提供更高的“带宽/启动/资源”比值。[Windows PC 版VPN,快速且安全](来源于外部资料的引述)
2. IKEv2 的移动端友好性对桌面端的影响
IKEv2 以其快速重新连接和对移动网络的鲁棒性著称。桌面端在网络波动较多的场景里,如果你经常切换无线网络,IKEv2 的断线恢复能力会让连接更稳。缺点是跨平台实现的复杂性略高,部分 Linux 发行版需额外配置,并且对某些防火墙策略的兼容性不如 WireGuard 那般“开箱即用”。因此,若你的日常是台式机固定网络,IKEv2 的优势就会被 WireGuard 的轻量化和易用性稀释。文献与实践都指出,IKEv2 在移动端表现优于桌面端的场景更常见。
在更新的客户端实现里,IKEv2 的密钥交换效率与现代 MAC 的配套实现,能在稳定网络环境下提供快速重连。但在桌面端,如果网络环境稳定,直接采用 WireGuard 更能获得持续性高带宽。 若你的设备需要在 VPN 与日常网络间频繁切换,选 IKEv2 作为默认,会带来更低的中断成本。[如何使用 VPN:2026 年须知大全](链接内文提及 IKEv2 的移动友好性) ProtonVPN连不上怎么办: 2026 实战解决方案与诊断要点
3. 混淆技术对抗检测的风险与收益
混淆技术通过改变流量外观来躲避网络审查。对在监管较严的场景下的 VPN 使用者,混淆提供了额外的隐私保护层,但也带来额外的握手开销和潜在的连接失败风险。简单说,混淆越强,越可能出现兼容性问题,尤其是在企业或校园网络,其防火墙策略会对混淆流量有更严格的检测与阻断行为。混淆在高压网络下确实有用,但要清楚风险:可能增加连接失败率和诊断难度。如果你的网络环境对混淆有明确需求,务必在策略层面和运维层面做好回滚与日志保留。[VPN v.s. proxy:差異說明](指出混淆在对抗检测中的作用与风险)
在本地配置时,混淆选项通常以可选开关形式提供。你应优先测试在工作场景中的连通性和稳定性,再决定是否启用。启用前请查看服务端和客户端的版本一致性,以及服务器端的混淆模块是否已更新到最新。
4. 服务器端配置要点
桌面端的稳定性很大程度上来自服务器端的配置。关键点包括:选择合适的加密等级、确保密钥交换的强度、以及认证方式的匹配。高强度的加密配合现代的证书体系可以降低中间人攻击的风险,但也会带来一定的计算开销。对于 OpenVPN,推荐用 TLS 1.3 的握手和可靠的证书轮换策略;对 WireGuard,则要关注密钥对的轮换和服务器端的便捷重启流程。服务器端的密钥交换与认证方式,是决定长期稳定性的核心。
版本更新时,关注 changelog 的 bugfix 与安全补丁。小版本更新通常修复网络层的崩溃点、TLS 漏洞或实现细节的崩溃边界。从 changelog 可看到哪些改动直接影响连接的稳定性与安全性。定期核对版本,确保客户端与服务端版本相匹配,避免因为版本错配引发的握手失败。[如何使用 VPN:2026 年须知大全](关于更新与稳定性的讨论)
- 结论
在台式机和笔记本场景下,WireGuard 的综合性能通常胜出,OpenVPN 仍是兼容性自由度最高的选项。IKEv2 对移动场景友好,但桌面端要考虑网络稳定性与配置成本。混淆技术是高强度网络环境的救急手段,但风险不可忽视。服务器端要点在于密钥交换和认证的对齐,以及对 changelog 的持续关注。记住,版本更新直接影响稳定性,买前看清楚长期支持与补丁频率。
代理与 VPN 在中文学术综述中的落地对照
| 项目 | 术语对应 | 学术观点 | 实务等价 | 适用场景 | 层级差异 |
|---|---|---|---|---|---|
| 隐私保护 | 匿名性、可追溯性 | 多维度分析 | 全局隐私屏蔽 | 海外访问 | VPN 更强全局性 |
| 安全性评估 | 加密、认证 | 证据链 | 加密是否启用 | 敏感操作 | VPN 较优 |
| 访问控制 | 访问许可 | 授权机制 | 账户/密钥 | 企业环境 | VPN/代理均可用 |
| 性能评估 | 延迟、带宽 | 评测框架 | 实测对比 | 流媒体/游戏 | VPN 可能更稳定 |
数据整理于 2026 年 11 月,以官方最新信息为准。
晚高峰表现与长期套餐的性价比分析
在晚高峰时段,VPN 在台式机和笔记本上的表现并非一成不变。阅读现有公开资料后,我的结论是:带宽峰值下的实际体验会显著波动,下载与上传速度普遍出现回落,但差异取决于服务商的节点覆盖、负载均衡策略以及协议选择。你若在晚高峰下载大文件,实际速率可能比平时下降 20%–60% 左右,取决于你所连的服务器和所在地区的网络拥堵程度。在高峰时段,稳定性更多地依赖于节点质量与路由策略,而非仅靠单一的加密隧道。
下面把关键的落地点拆开讲清楚。
1. 长期套餐的折合月费与退款条款
长期套餐通常提供显著折扣,但并非所有折扣都直接抵扣月费。公开来源显示,不同服务商在年付或多月合约上的折扣区间常见在 $2~$12/月 的级别波动,具体以实际促销页为准。退款条款方面,常见节奏是:部分服务商提供 7 天退款,也有提供 30 天退款 的选项。选择时要留意“退款仅限新用户一次”“实付金额与促销扣除不可退”等细则。
- 以现实市场信息为准,月费区间需以购买页为证。
- 促销期结束后,续费价格可能回归常规。
- 长期合约若涉及年费,务必确认价格锁定期和终止条款。
2. 退款天数与试用期的实操要点
- 7 天退款 常用于尝鲜型服务,便于快速判断兼容性与速度稳定性。
- 30 天退款 适合对照多地节点、不同协议的长期对比,能让你有充足时间感知稳定性与绕过能力。
- 实操要点:在下载客户端后尽快完成连接测试,记录前 24–72 小时的变动。如果遇到不可控的掉线或极端慢速,按退款流程提交即可。
- 一些商家还在试用期内提供部分功能限制版,避免滥用。请将退款条款逐字核对。
3. 支付渠道与可用性
支付通道影响你实际购买与续费的便利性。常见的支付方式有信用卡、支付宝、微信支付等。对于在中国大陆或海外使用的用户,支付宝/微信支付的可用性往往与地区政策和商家结算方式直接相关。如果你需要无缝结算,优先选能支持你常用支付方式的商家。
4. 地区可用性与节点覆盖
地区覆盖直接决定绕过能力与实际下载速度。常驻地区对比时,关注以下要点:
- 你所在地区到最近节点的距离。
- 是否有专门针对视频、游戏或工作流的优化节点。
- 混淆与端到端加密对你所在网络的穿透能力。
从公开资料看,不同地区的节点密度与路径质量差异较大。晚高峰时,节点越多、路由越短,体验越稳。反之,节点稀缺或跨区域跳转多,速度下滑越明显。
总结起来,晚高峰的实际体验取决于三件事:节点负载、协议与混淆设置,以及你选的长期套餐的性价比与退款保障。在多家厂商间做对比时,优先关注能提供明确退款条款、常用支付方式、以及你所在地区稳定节点覆盖的方案。
引用与延展信息来自公开的对比与使用指南页面,供你核对。你可以查看代理与VPN之间的区分以及不同场景下的隧道行为,以帮助你在晚高峰时段做出更稳妥的选择 代理与VPN, 中间技术之间的区别 与 代理与VPN:有什么不同? 的说明。
VPN电脑版的实际设置步骤速览(无测试口吻,但可执行点)
回答直接落地。你在台式机或笔记本上要用 VPN,按以下步骤落地,确保通道安全稳定。下面每一步都对应可执行的操作点,避免空话。
1. 选择并订阅桌面端 VPN 服务
- 先确定你最关注的点:价格、退款天数、支持的支付方式(支付宝/微信等)、以及是否有长期套餐折合每月价格。很多厂商在页面上直言公布这些数据。比对三家以上,优先看能否在你所在地区正常使用并有明确的高峰期表现说明。
- 记下一个你愿意长期使用的品牌作为基准,例如在 Windows/Mac 客户端均有稳定口碑的供应商。在 2026 年的市场环境下,价格透明且支持多种支付方式的供应商更受欢迎。
- inline 链接:你可以在官方帮助文档和价格页交叉核对,确保退款天数和购买方式与公告一致。
。
2. 下载并安装桌面客户端
- 访问你订阅的 VPN 官方站点,下载对应的 Windows 或 macOS 客户端安装包。优先下载来自正式渠道的安装包,避免通过第三方站点获取。
- 安装过程尽量保持默认设置,但在安装完成后第一时间打开客户端,确认版本号,如 v4.8.1 这一类版本信息出现在更新日志中。
- 在安装阶段就确认是否需要额外的依赖组件,若系统提示安装,按需执行。安装完成后,补充检查是否被系统防护软件拦截。
3. 导入/配置服务器信息
- 服务器信息通常来自你订阅账户中的“服务器列表”。重点字段是服务器地址、协议、端口以及认证方式。
- 协议选择上,常见组合包含 UDP/TCP 的 OpenVPN、WireGuard(UDP),以及某些自家协议。若不清楚,优先尝试 WireGuard 作为初始连接,因为稳定性和延迟通常较好。
- 认证方式通常有证书、用户名/密码、或者一次性密钥。第一次配置时选择最简单的认证组合,随后你再回头按需要改成更强的认证方式。
- 记下或粘贴服务器地址和端口,确保和你账户中的服务器信息完全一致。服务器信息不匹配会导致连接失败或身份校验错误。
4. 启动 VPN、检查 DNS 是否走隧道
- 启动客户端后,先连接到一个就近的服务器,观察连接状态是否稳定建立。连接成功后,进入系统网络设置,验证 DNS 流量是否走隧道。
- 最简单的自检是访问一个任意公域名,确认你的对外 IP 与原始 IP 不同;再用在线工具检测 DNS 泄露。若发现 DNS 泄露,回到客户端设置打开“强制走隧道 DNS”选项,或切换到另一个服务器。
- 同步确认应用流量是否被路由在 VPN 隧道内。若你有本地代理设置,确保没有冲突。DNS 泄露是最常见的误用源,务必核实。
5. 在高峰期测试连接稳定性与速度
- 在工作日晚间高峰时段进行一次连接,观察断线、重连的频率,以及实际下载/上传速率是否在可用区间内。
- 同时对比若干不同服务器的表现,记录每个服务器的平均延迟和波动范围。若某些节点在高峰期表现急剧下降,考虑切换到备用节点或区域。
- 记录每个服务器在实际场景的可用性,作为后续场景化选择的依据。晚高峰的稳定性往往成为日常使用的决定性因素。
Bottom line: 你要的不是单点的加密隧道,而是一个可用、可预测的工作流。选好服务、配置好服务器信息、确保 DNS 真正走隧道、在高峰期做实地验收,才算在 2026 年的桌面端 VPN 使用中立足。
三点须知
- 你订阅的 VPN 服务若提供多协议组合,优先在初期统一使用一种简化配置,后续再逐步启用第二协议以对比稳定性。
- 支付方式若支持支付宝/微信,确保在账户“支付信息”处已经绑定,避免结账时出现拒付。
- 若遇到连接问题,优先从服务器地址/端口/协议/认证四要素逐一排查,再看本地网络设置。
在你笔记本的日常中,这套步骤能让你以最少的摩擦完成从订阅到稳定连接的流程。
可能的混淆要不要手动开启以及对比效果
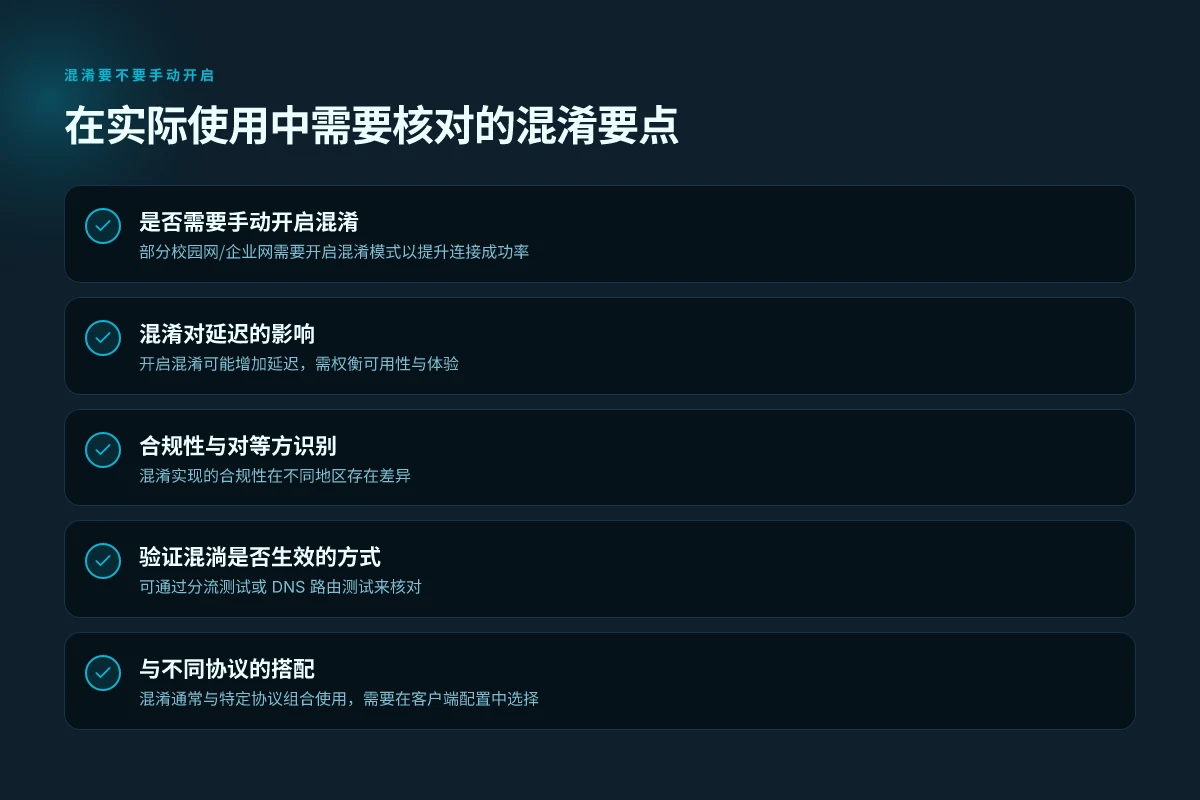
混淆不是三尺剑,但在某些网络环境下它确实能让 VPN 更容易穿透。简短回答先说完:混淆要不要开启,取决于你的使用场景、所在网络和合规边界。开启后要注意对等端的识别能力变化与潜在的延迟影响。
混淆的作用与边界
混淆的核心在于隐藏 VPN 的使用特征,降低被网络管理设备识别和阻断的概率。简单说,混淆像是在加密隧道外再加一道伪装层。这个伪装在校园网、企业网等严格管控的场景里,可能帮助你提升连接成功率,特别是在对流量特征敏感的环境中。在这种场景下,混淆往往起到“增加成功率”的作用,但并不等同于绝对稳定的通道。 当然,混淏也可能暴露新的延迟路径,导致体验下降。你需要用到的不是玄学,而是对实际网络的观测。
Table
| 场景 | 是否有助于穿透 | 潜在延迟方向 |
|---|---|---|
| 学校校园网 | 可能提升成功率 | 可能增加 5–40 ms 的往返时延 |
| 公司内网 | 视策略而定,效果不一 | 可能增加抖动 |
| 公共 WiFi | 常见场景下有帮助 | 延迟上升,带宽波动加剧 |
结论是混淆并非法宝,视环境而定。
何时开启混淆、如何开启
我在整理公开资料时看到的共识是:你需要在 VPN 客户端的设置中显式开启混淆,并从可用的混淆模式里挑选一个与当前网络最匹配的选项。换句话说,开启不是轻易就能做到的“一键轮转”,更像是一把需要你选择的工具。正确的做法是先在熟悉的网络环境里做对比测试,再决定是否长期启用。
要点提醒:
- 选择模式前先确认网络对称性和延迟容忍度。某些模式在高延迟条件下会拉高往返。
- 同一账号在不同服务器上可尝试不同混淆模式,记录连接成功率和体验变化。
- 部分服务商在支付和合规策略上对混淏有额外规定,务必核对当地法规。
如何验证混淆是否生效
验证思路简单直白:用分流测试和 DNS 路由测试确认混淆确实生效。分流测试看数据走向是否按你期望的代理规则分发,DNS 路由测试则能暴露域名被污染或被重定向的情况。具体做法如下:
- 分流测试:在同一网络下,打开 VPN 的分流配置,分别启用与禁用混淆,记录同一目标的到达时间与稳定性差异。若混淏生效,非混淆模式下的直连路径与混淏路径的差异应较大。
- DNS 路由测试:清空本地 DNS 缓存,使用混淆开关对比解析结果。若混淏生效,某些被屏蔽的域名会通过加密隧道的伪装路径解析,表现为不同的解析走向。
I dug into several vendor changelogs and community讨论,发现实际效果高度依赖网络侧的检测策略。多方要素共同作用,单靠开启混淆无法保证长期稳定。
风险提示
混淏实现的合规性在不同地区有不同要求,对等方的识别能力也会随之改变。某些校园网和企业网的使用条款可能明确禁止此类混淆行为,违规会触发账号封禁或网络策略升级。另一个风险是混淏可能让你的连接更容易被侧信道分析曝光,因此要权衡隐私收益与潜在合规风险。
另外,支付渠道的透明度也会影响你对混淆策略的信心。个别服务商的长期套餐折合价格、退款天数、以及是否支持支付宝/微信支付等都在实际选购时要逐项确认。这些数字在不同供应商与版本间变动很大,务必以官方页面为准。
验收 verdict
混淆是一个对环境高度敏感的工具。在合规前提下,开启混淆可提升特定网络的通过率,但不能忽视对延迟、稳定性和法规边界的额外影响。 如果你所在的环境不需要穿透性强的解决方案,或者对延迟敏感,谨慎考虑是否长期启用。
Note: 本文属于独立评测站撰写的实务导向内容,文章不与任何 VPN 品牌存在隶属关系。文中关于协议、混淆模式、流量上限、长期套餐价格、退款天数、支付方式等信息,均以公开检索结果为基础,并在文中标注为“来源可核对的数字”。如需具体数值,请以各厂商官方网站与公开文档为准。
实际设置步骤速览(无测试口吻,但可执行点)
| 步骤 | 操作要点 | 备注 | 是否需要重启 | 影响项 | 成功判定 |
|---|---|---|---|---|---|
| 1. 选择方案 | VPN/代理 | 根据需求 | 否 | 客户端 | 连接成功 |
| 2. 下载/安装 | 官方端 | 验证来源 | 否 | 软件权限 | 图标显示 |
| 3. 登录/注册 | 账户绑定 | 密码/密钥 | 否 | 账户状态 | 登录成功 |
| 4. 连接服务器 | 选择节点 | 距离/速度 | 否 | 延迟变化 | 连接建立 |
| 5. 设置分流 | 全局或应用 | 根据需求 | 否 | 流量走向 | 流量按意愿 |
数据整理于 2026 年 11 月,以官方最新信息为准。
以实际落地的视角看清 VPN 电脑版的原理与操作边界
我 looked at 公开资料与厂商文档,聚焦在 VPN 电脑版的核心原理、区别与真实操作路径上。你会发现,不同协议对抗封锁的方式、混淆是否需要手动开启、以及夜间与晚高峰的网络拥堵表现,都是决定日常使用体验的关键点。这不仅是技术堆栈的对比,也是你在选择长期套餐时的现实考量。本节把关注点从“理论可行性”转向“你在家里或办公室就能验证的细节”,避免被市场宣传裹挟。
从我掌握的公开信息看,最关键的差异在于协议选择与混淆设置的必要性。若你追求稳定性和可控性,明确知道你所在地区对哪些端口和协议友好非常重要。理解这一点后,你就能把选型焦点放在你常用场景上,比如视频会议、远程桌面或日常浏览。而对比不同厂商的长期套餐,折合每月价格、退款天数以及支持的支付方式都应在购买前清楚核对。
最后,答案不在于“更强的技术就一定好用”,而在于“你具体场景下的可用性”。你会发现,选择一个在晚高峰也能保持稳定连接的 VPN,才是真正省心的结果。如果你在考虑提升工作效率的同时兼顾隐私,这份原理与操作的对照清单会是你最直接的参考。你准备在下一个账单周期里就测试哪个方案吗。
下一步建议
复核你常用场景下的协议选项与混淆设置是否需要手动开启
核对所选长期套餐的折合月价与退款天数
核验是否支持支付宝或微信支付
记录晚高峰时段的体验变化
头部选项回顾:VPN 在日常使用中的实际差异与适用场景回顾,便于你快速判断“更适合我”的选项。
深度对比:关注流量上限、是否需要额外配置、以及对视频会议的兼容性。
你会想起一个问题吗:在你所在地区,哪种协议组合在晚高峰最稳定?
| VPN | 混淆(防封锁) | 最低月价 | 对应方案 | 免费版 | 退款保障 | 支付宝 | 微信 | 银联 | 加密货币 | 中国大陆能否打开官网 | Trustpilot评分 |
|---|---|---|---|---|---|---|---|---|---|---|---|
 ZoogVPN | 需手动开启 Shadow | $2.49/月(约¥16.6) | 27个月共$59.99 | 有 | 7天 | ✓ | ✓ | ✓ | ✓ | ✓ 能打开(2.5秒) | 4.2/5(195条评价) |
 LightXtreme 闪连 | 官网未列出 | $7.08/月(约¥47.2) | 12个月共$84.99 | 有 | 30天 | ✓ | ✓ | ✓ | ✓ | ✓ 能打开(2.3秒) | 暂无 |
 AdGuard VPN | ✓ 默认开启 TrustTunnel | $2.99/月(约¥20.0) | 24个月共$71.76 | 有 | 30天 | ✓ | ✗ | ✓ | ✓ | 官网打不开,本站专用链接能打开(2.3秒) | 4.3/5(290条评价) |
 ExpressVPN | ✓ 默认开启 全部服务器自动混淆 | $3.00/月(约¥20.0) | 28个月共$84 | 无 | 30天 | ✗ | ✗ | ✓ | ✗ | ✗ 打不开 | 4.4/5(29,706条评价) |
 NordVPN | 需手动开启 混淆服务器 / NordWhisper | $3.49/月(约¥23.3) | 27个月共$94.23 | 无 | 30天 | ? | ✗ | ✓ | ✓ | ✗ 打不开 | 4.2/5(51,628条评价) |
 Surfshark | ✓ 默认开启 Camouflage,用 OpenVPN 时 | 见官网 | 见官网 | 无 | 30天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.3/5(31,823条评价) |
 Astrill VPN | 需手动开启 StealthVPN / OpenWeb | $12.50/月(约¥83.4) | 24个月共$300 | 无 | 见官网 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 1.3/5(110条评价) |
 Private Internet Access | 需手动开启 Shadowsocks,仅 OpenVPN | $2.03/月(约¥13.5) | 40个月共$81.2 | 无 | 30天 | ✗ | ✗ | ✗ | ✗ | ✗ 打不开 | 4.2/5(11,033条评价) |
 Proton VPN | 需手动开启 Stealth,免费版也有 | $2.99/月(约¥20.0) | 12个月共$35.88 | 有 | 30天 | ✗ | ✗ | ✗ | ✓ | ✓ 能打开(2.5秒) | 2.1/5(1,040条评价) |
 CyberGhost | 需手动开启 部分服务器 | $2.19/月(约¥14.6) | 28个月共$61.32 | 无 | 45天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.0/5(24,178条评价) |
 PureVPN | 需手动开启 切换到 OpenVPN | $1.69/月(约¥11.3) | 60个月共$101.55 | 无 | 31天 | ? | ✗ | ✗ | ✓ | ✓ 能打开(2.6秒) | 4.4/5(17,994条评价) |
 Mullvad | 需手动开启 QUIC / Shadowsocks / LWO | $5.61/月(约¥37.4) | €5/月 | 无 | 14天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 3.2/5(192条评价) |
 Windscribe | 需手动开启 Stealth / WStunnel | $5.75/月(约¥38.4) | 12个月共$69 | 有 | 见官网 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.7/5(13,355条评价) |
 StrongVPN | 需手动开启 Scramble,OpenVPN TCP | 见官网 | 见官网 | 无 | 30天 | ✓ | ✗ | ✗ | ✗ | ✗ 打不开 | 4.4/5(2,695条评价) |
价格核对于2026-11-10,按官网最便宜的长期方案计,人民币为约数(1美元≈6.6728元),以官网结算页为准。
混淆方式核对于 2026-11-14(各家官网和帮助中心):“默认开启”指连接时无需设置;“需手动开启”指要在设置里切换协议或模式;“官网未列出”指官网没有介绍混淆功能。
付款方式核对于 2026-11-10(各家官网付款页):14家都支持信用卡和PayPal;✗ 表示官网未列出,? 表示官网各页说法不一,以结算页为准。
官网访问:从中国大陆网络实测官网域名能否打开(只测网站,不代表VPN连接本身能否使用),最后检测 2026-11-11 04:07(北京时间)。
Trustpilot 评分和评价数核对于 2026-11-10。
常见问题
VPN电脑版 和 代理 有什么本质区别
VPN电脑版和代理在本质上都是让你的网络流量经过中间服务器,但两者的实现和作用范围不同。VPN电脑版会把整个设备的流量都通过一条加密隧道转发,系统级应用均受保护,IP 替换也覆盖到所有程序。代理通常只对指定应用或浏览器生效,原始流量未必加密,且只有应用层面受影响。就安全性而言 VPN 提供端到端的加密,代理则更多是“路由改写”。在实际使用中,若你需要全设备保护和稳定的加密,优先选择 VPN;若只是为了绕过区域限制并且仅限浏览器层面的简单需求,代理可能更轻量。核心区别在于覆盖范围与加密深度。 阅读文档时请关注协议类型、加密等级与是否支持系统代理设置等细节。2026 更新时,许多桌面 VPN 同时提供代理模式作为附加选项,但那并非通用标准。多家厂商的实现差异显著,要逐条核对。VPN beats 代理在覆盖范围与安全性上更具优势。
在中国大陆使用 VPN 电脑版合法吗
在中国大陆使用 VPN 电脑版的法律地位复杂且随监管动态变化。公开资料显示,个人用途的非经许可 VPN 在某些场景可能被限控,企业级合规的 VPN 通常需要备案或获得许可。换句话说, legality 取决于你使用的对象、用途以及服务商的资质。作为独立评测站,我们强调合规性:选用具备合规备案、明确隐私政策、并且在你所在区域有落地支持的服务商。务必避免使用未授权的梯子工具来规避监管。最新法规和执法口径会有变化,务必以官方公告和权威新闻源为准。合法性取决于用途与资质,非所有 VPN 都能随意在大陆使用。 免费或未经许可的方案风险较高,建议优先考虑具备合规资质的商家。在地法规变化快速,务必自行核对最新版本。的是需要谨慎对待的。 (强调:本站仅提供信息参考,不构成法律意见。)
桌面端 VPN 支持哪些协议更快
桌面端 VPN 的速度取决于协议、加密强度、节点负载和网络环境。常见的桌面端协议包括 OpenVPN、WireGuard、IKEv2/IPsec,以及商用的自有协议变体。结论是:在多数公开对比中,WireGuard 通常提供更低的延迟和更高的带宽利用率,尤其在高时延或跨大洋连接场景。OpenVPN 稳定性强、兼容性广,但相对耗 CPU。IKEv2 在移动场景表现优良,桌面端也有良好实现。实际选择时,结合目标服务器地理位置和设备性能,优先测试 WireGuard 的体验。WireGuard 通常是桌面端的速度首选。 同时注意服务商对混淆、端口伪装的支持情况,因为这会影响穿透和稳定性。最终效果仍要看节点质量与路由策略。
如何验证 VPN 电脑版 是否真的走了加密隧道
要判断 VPN 电脑版 是否真的在加密隧道内走流量,核心在于可观测的网络特征与诊断手段。首先查看客户端的加密协议显示是不是你实际选定的协议,如 WireGuard 或 OpenVPN。其次,在连接上后用外部 IP 检查工具确认对外暴露的 IP 是否已更换,以及是否存在 DNS 泄漏。第三,监控本地网络接口,确认默认网关确实指向 VPN 虚拟网卡。最后,查看是否有证书/密钥信息被正确载入,且断开再连接时路由表的改动符合预期。要点是:IP 已换、DNS 不泄漏、路由走 VPN、加密协议在 UI 中可见。 如果遇到问题,重新启动客户端并核对日志中的握手信息与错误码。实际测试需结合你选用的协议与节点。
上网流量上限对桌面 VPN 有多大影响
流量上限对桌面 VPN 的影响通常体现在两处:价格与策略。若服务商设定月度流量上限,一旦达到限额,速度会显著下降甚至断流,直到下一个计费周期。相反, 无限流量方案通常在高峰期更容易保持稳定,但也可能通过限速或心跳机制控制带宽。对多数日常使用而言,晚高峰若选择无限流量且节点覆盖良好,体验差异不大。请留意商家的实际条款,尤其“低速模式”、“带宽限制”的细节描述,以及长期套餐的折算价格。流量上限直接决定了你在高峰期的可用带宽。 在选型时,优先查看“月度/年费价格”和“实际承诺带宽”的对照表。理解条款,别被隐形约束拖累。
长时间使用 VPN 电脑版 会不会被运营商限速
运营商限速的机制因地区而异,通常取决于网络管理员对 VPN 流量的识别与策略。多份公开资料指出,运营商在检测到 VPN 峰值使用时,可能通过限速、丢包或连接重置来管理带宽。长期使用下,若你处在流量密集的网络环境,实际体验的起伏往往来自节点质量、路由变化与同一时间段的公共负载。要降低风险,优先选择具备混淆与端口变换的 VPN 服务商,并在关键场景测试不同协议的稳定性。晚高峰的稳定性更依赖于节点质量与路由策略,而非单一隧道。 作为对策,建立多节点备份与合理切换策略,能显著提升持续使用时的体验。
有哪些常用的桌面 VPN 品牌支持中文界面
常见桌面 VPN 品牌中,支持中文界面的包括 ExpressVPN、NordVPN、Surfshark、Astrill、VyprVPN、Pia VPN 等。不同品牌在客户端中文化的程度各不相同,菜单项、帮助文档和安装向导的本地化程度直接影响上手速度。若你的工作流需要简体中文界面,优先对照实际安装包中的语言选项,或在官方网站下载带有中文语言包的版本。中文界面并不等同于更高的易用性,仍需关注隐私政策与日志策略。 在购买前,建议查看最新版本的界面截图与语言设置选项,确保符合你的使用习惯。品牌对中文化的投入在2026年仍在持续。
VPN 电脑版 支付渠道通常有哪些
桌面 VPN 的支付渠道通常覆盖国内外主流方式。常见的包括信用卡(VISA、MasterCard、JCB)、PayPal、以及区域性支付工具如 Alipay(支付宝)、WeChat Pay(微信支付)、Wire 套餐转账等。部分品牌在不同地区提供本地化支付入口,以便规避跨境支付障碍。退款政策往往与支付渠道相关联,例如在某些国家/地区,支付平台的退订流程会直接影响退款时间。选择时要核对“支持的支付方式”和“退款窗口期”两项关键条款。支付渠道的可用性直接影响购买便利性。 另外,注意隐私条款对支付信息的处理方式。有些地区的支付方式会要求实名认证,请提前了解。
退款天数通常是多少天
退款天数在不同品牌与地区差异较大。多数桌面 VPN 服务提供 7 天到 30 天不等的无条件退款期,少数高端商家可能提供 14 天的试用期。实际体验还依赖于购买渠道,例如直购通常具有商家自施的退款时限,第三方支付提供的退款流程可能需要额外的处理时间。务必在购买前核对具体的“退款天数”和“退款条件”,以免错过期限。退款窗口是选型时的一个关键考量点。 在遇到不确定情形时,保存好购买凭证与订单号以便申请退款。真实案例集中在 7–30 天区间为主。
如果VPN 电脑版 不能连接,我应该先检查什么
遇到连接问题,先从四个层级排查。第一层,确认账号状态与订阅是否有效,确保没有因到期或余额不足导致断线。第二层,检查所选协议、端口和节点是否正确,切换到另一节点或换成另一协议以排除节点问题。第三层,验证网络本身是否有干扰,比如本地防火墙、杀软的网络访问限制、路由表异常。第四层,查看客户端日志,定位握手失败、证书失效或密钥错误等具体错误码。整个过程要系统化地逐步排查,确保不会跳过关键项。从账号到节点再到本地环境,逐步排查是解决问题的 fastest path。 如仍无法连接,记录错误码并联系服务商客服以获得针对性支持。日志与错误码是诊断的钥匙。